छत्तीसगढ़ की राज्यसभा सांसद फूलो देवी नेताम का WhatsApp हैक, 56-60 हजार रुपये ऐंठने की कोशिश
छत्तीसगढ़ की राज्यसभा सांसद फूलो देवी नेताम का WhatsApp अकाउंट हैक कर साइबर ठगों ने उनके परिचितों से 56,000 और 60,000 रुपये ऐंठने की कोशिश की। सांसद ने फर्जी UPI मैसेज से सावधान रहने और पैसों का लेनदेन न करने की अपील की है।Puja Sahu
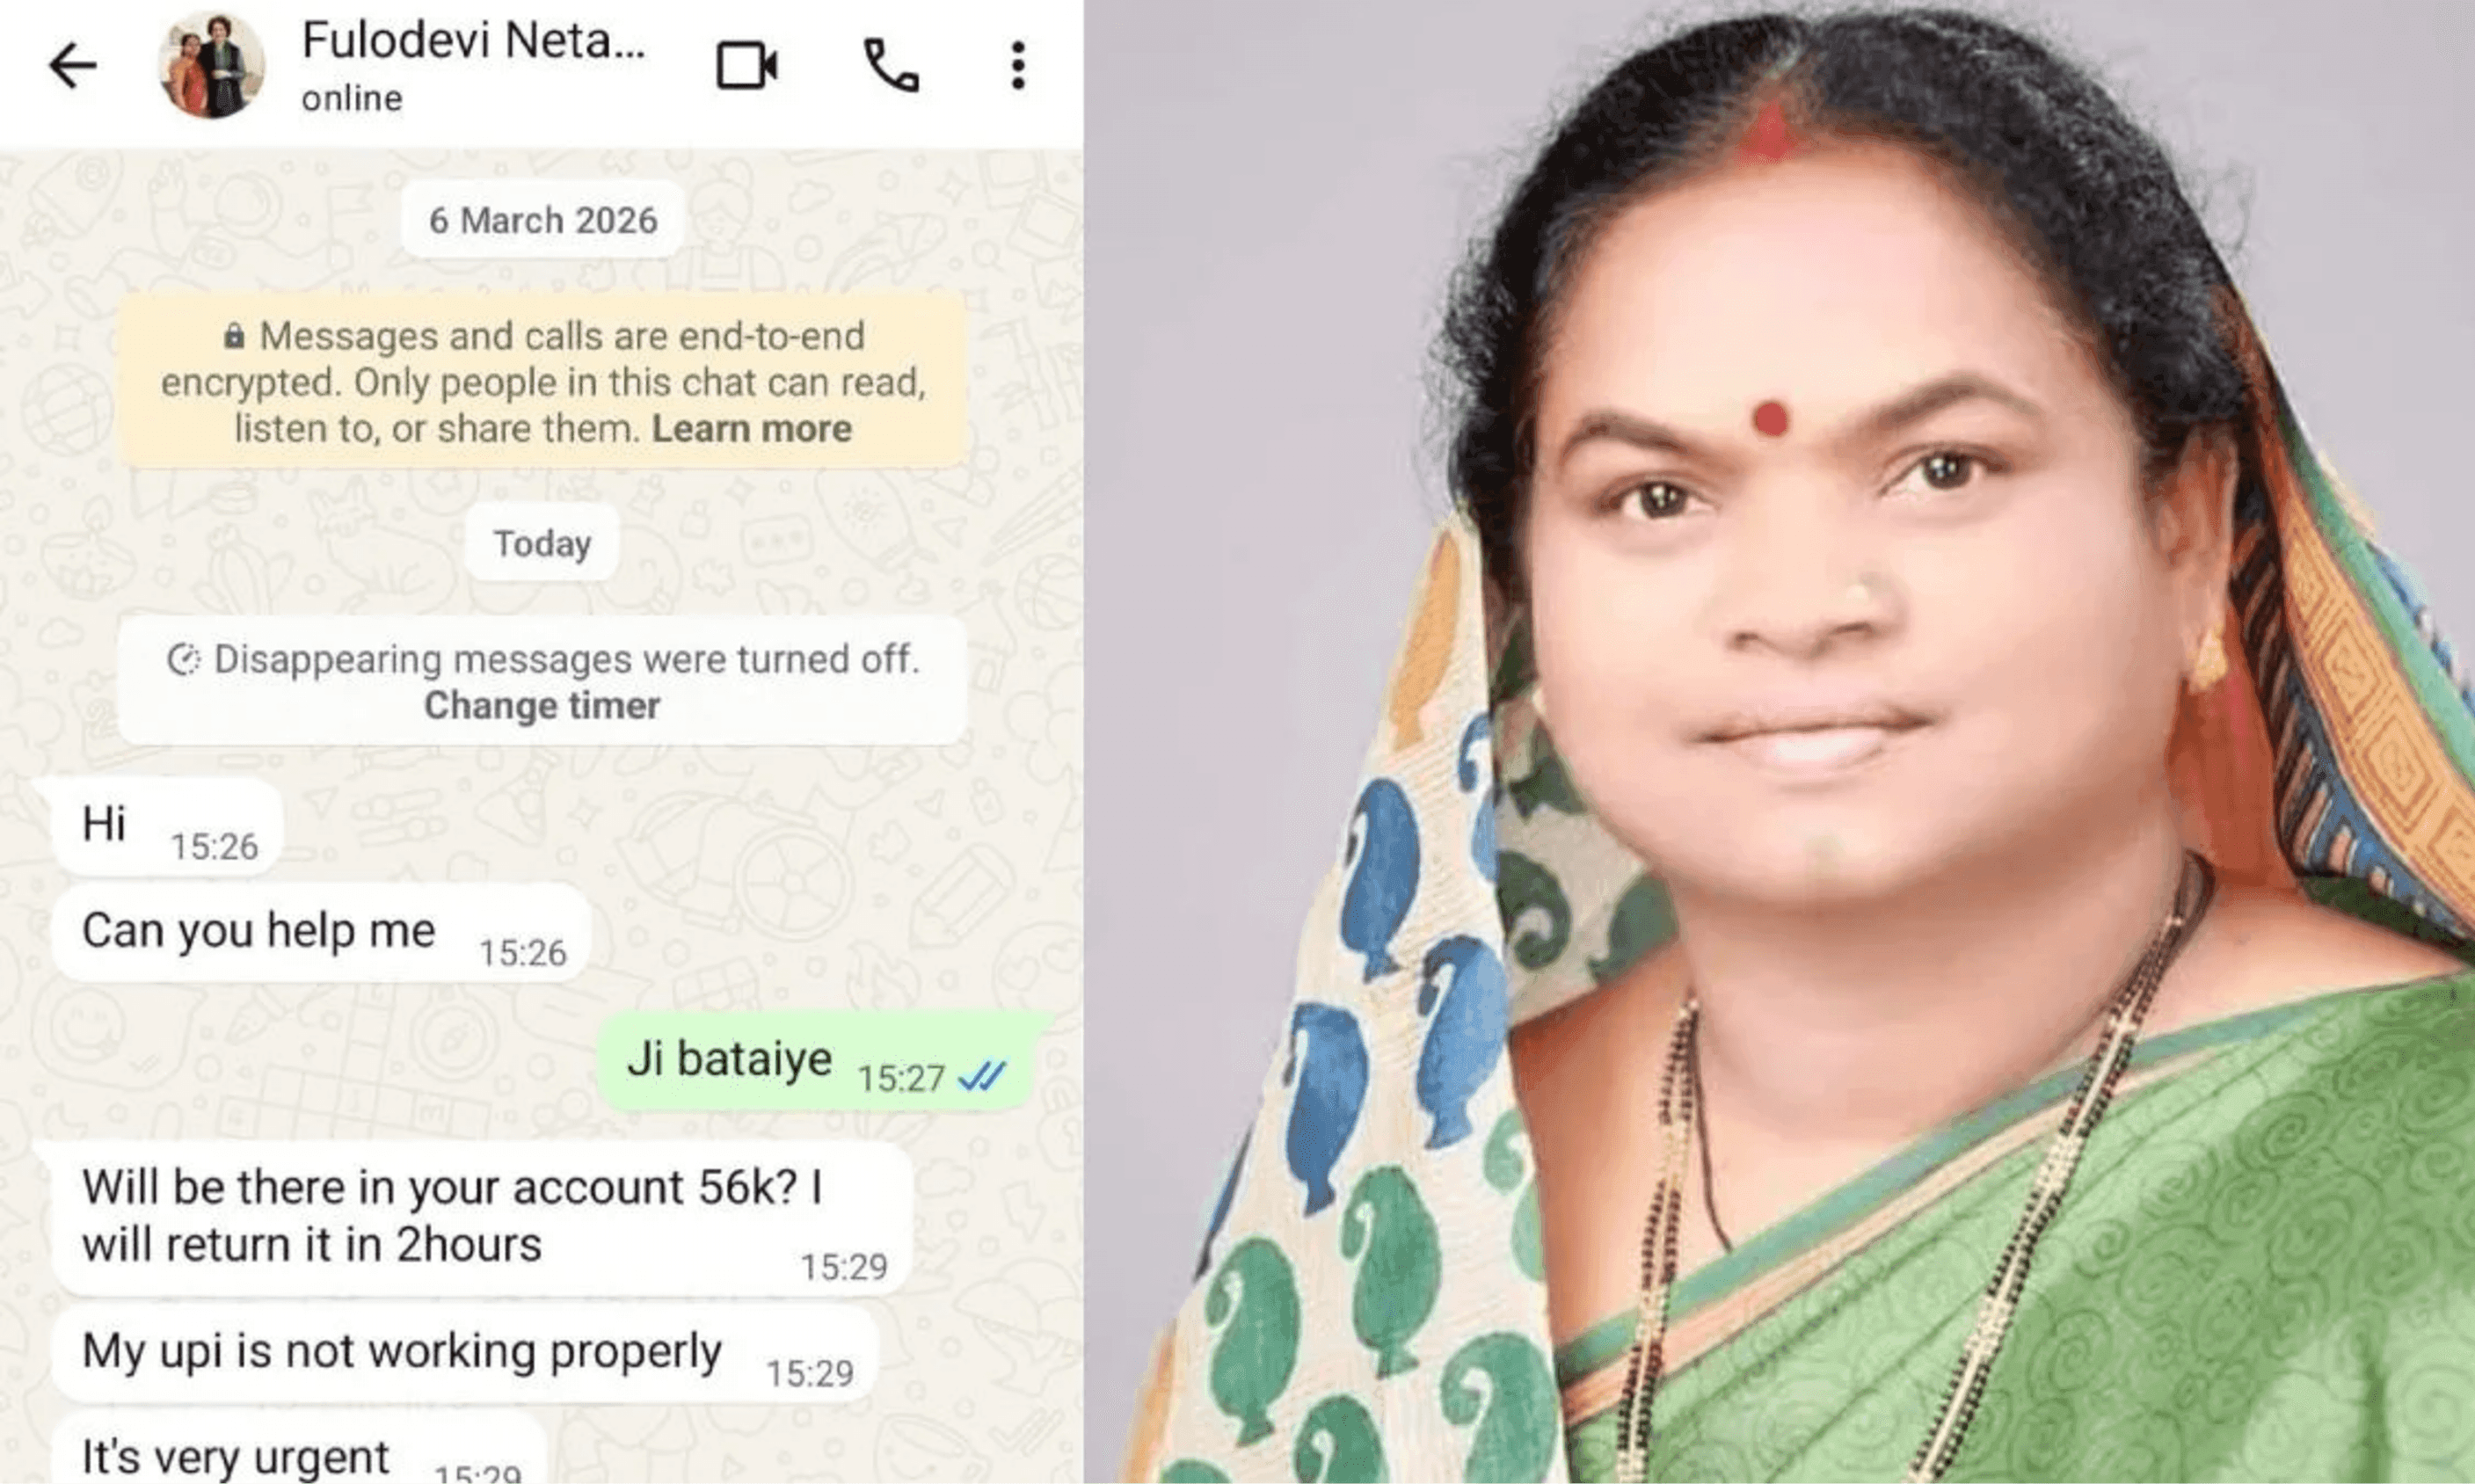
रायपुर : छत्तीसगढ़ से कांग्रेस की वरिष्ठ नेता और राज्यसभा सांसद फूलो देवी नेताम का WhatsApp अकाउंट साइबर ठगों द्वारा हैक किए जाने का एक गंभीर मामला सामने आया है। हैकर ने सांसद की पहचान का दुरुपयोग करते हुए उनकी संपर्क सूची में शामिल दर्जनों लोगों को फर्जी संदेश भेजे और साइबर ठगी का प्रयास किया।
फर्जी UPI मैसेज के जरिए पैसे मांगने का प्रयास
जानकारी के अनुसार, हैकर ने सांसद फूलो देवी नेताम के WhatsApp नंबर का इस्तेमाल कर उनके परिचितों, नेताओं और अधिकारियों को इमरजेंसी में पैसे ट्रांसफर करने के संदेश भेजे।
- 56 से 60 हजार रुपये की मांग : साइबर अपराधियों ने अलग-अलग संपर्कों को 56,000 और 60,000 रुपये UPI के माध्यम से तत्काल भेजने को कहा।
- गलत भुगतान का झांसा : कुछ मैसेज में यह दावा किया गया कि गलती से 56,000 रुपये का भुगतान हो गया है और उसे अगले दो घंटे के भीतर वापस करने के लिए कहा गया।
चूंकि ये संदेश सीधे एक जनप्रतिनिधि के आधिकारिक नंबर से आ रहे थे, इसलिए शुरुआत में लोगों के बीच हड़कंप मच गया। हालांकि, कुछ परिचितों को संदेह होने पर जब उन्होंने सांसद कार्यालय से संपर्क किया, तब हैकिंग की इस साइबर साजिश का खुलासा हुआ।
सांसद ने की सावधानी की अपील, साइबर थाने में शिकायत
मामला उजागर होने के बाद सांसद समर्थकों और उनके परिचितों को सतर्क रहने की हिदायत दी गई है। घटना को लेकर साइबर सेल/पुलिस में शिकायत दर्ज कराने की प्रक्रिया शुरू कर दी गई है ताकि तकनीकी जांच कर हैकिंग के स्रोत का पता लगाया जा सके।
सांसद फूलो देवी नेताम की अपील:
"यदि मेरे WhatsApp या मोबाइल नंबर से किसी भी प्रकार का पैसे मांगने या UPI भुगतान से संबंधित संदेश प्राप्त होता है, तो उस पर बिल्कुल भी भरोसा न करें और कोई राशि ट्रांसफर न करें। किसी भी संदेश पर वित्तीय लेनदेन करने से पहले सीधे कॉल कर पुष्टि अवश्य करें।"
साइबर सुरक्षा पर उठे सवाल
एक वीआईपी और जनप्रतिनिधि का WhatsApp अकाउंट हैक होने से सार्वजनिक और साइबर सुरक्षा को लेकर गंभीर चिंताएं उत्पन्न हो गई हैं। फिलहाल यह स्पष्ट नहीं हो पाया है कि अकाउंट किसी एपीके फाइल, फिशिंग लिंक या ओटीपी बाईपास के जरिए हैक किया गया। साइबर एक्सपर्ट्स और पुलिस की जांच के बाद ही ठगी की इस पूरी कोशिश और हैकर्स के ठिकाने का पता चल सकेगा।
इस लेख को शेयर करें
टिप्पणियां (0)
टिप्पणी करने के लिए लॉग इन करें
अभी तक कोई टिप्पणी नहीं है
पहले टिप्पणी करने वाले बनें!